
Kiedy wszyscy gasili kolejne pożary w PHP, swoją podatność o ocenie CVSS 9.1 dostała Java dla wszystkich wspieranych wersji JDK.
Sam kod Javy jest w porządku i nikt przez tę lukę nie wykona zdalnie kodu w twojej JVM. Problem leży w jednym z urzędów certyfikacji, którym JDK domyślnie ufa: osiem jego certyfikatów pośrednich miało klucze prywatne, które można odtworzyć w ułamku sekundy.
Co się właściwie stało
Każde JDK ma w środku cacerts, czyli listę urzędów certyfikacji, którym wierzy
na słowo. Jest tam między innymi emSign ECC Root CA - G3 indyjskiej firmy
eMudhra. W kwietniu 2025 roku eMudhra wygenerowała pod nim osiem certyfikatów
pośrednich: sześć do wystawiania certyfikatów TLS i dwa do podpisywania kodu.
Klucz prywatny na krzywej P-384 powinien być losową liczbą 384-bitową. Wszystkie osiem kluczy eMudhra miało wartość poniżej 256, czyli mieściło się w jednym bajcie. Jeden z nich to 4, pozostałe to między innymi 56, 66, 115, 155, 156, 230 i 237.
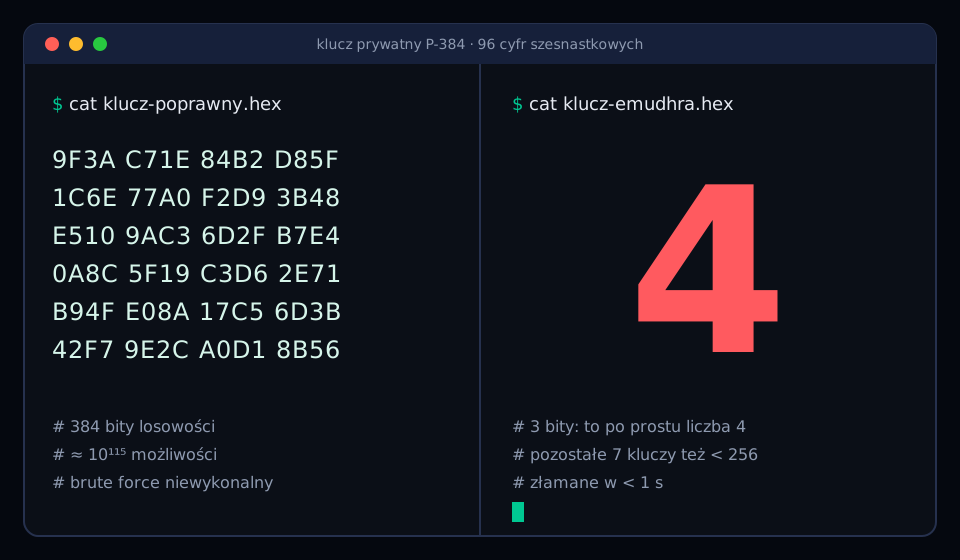
Badacz bezpieczeństwa Scott Helme odtworzył wszystkie klucze z publicznych certyfikatów w niecałą sekundę, bo wystarczyło sprawdzić 256 możliwych wartości.
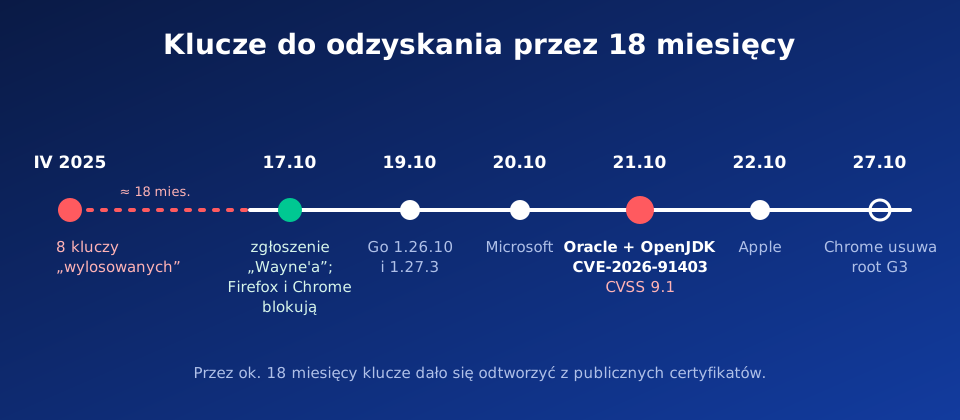
Sprawę zgłosił 17 października badacz występujący jako „Wayne”. Na dowód podpisał każdym z ośmiu kluczy wiadomość „We have a problem here” i opublikował podpisy razem z certyfikatami na emudhra.we-have-a-problem.com.
Jak może wyglądać atak
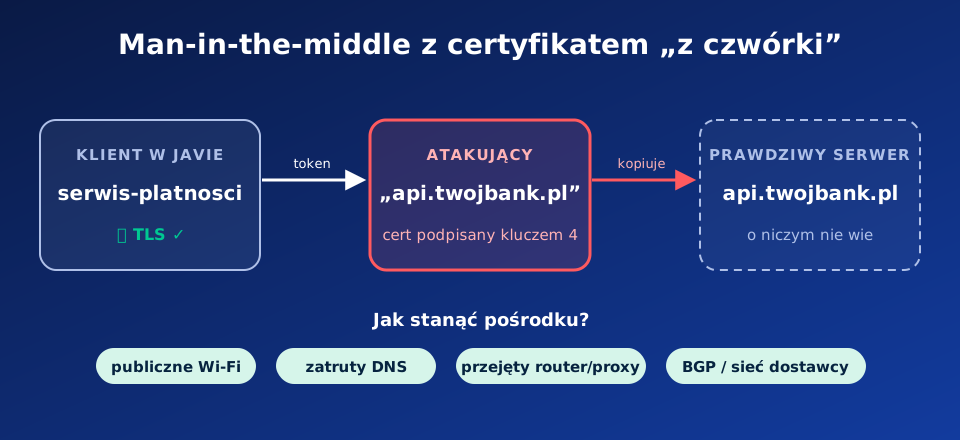
Kto zna klucz prywatny pośredniego CA, może wystawić ważny certyfikat dla
dowolnej domeny, na przykład twojego banku, repo.maven.apache.org albo
firmowego Keycloaka. Walidacja łańcucha przejdzie, bo kończy się on na roocie z
cacerts.
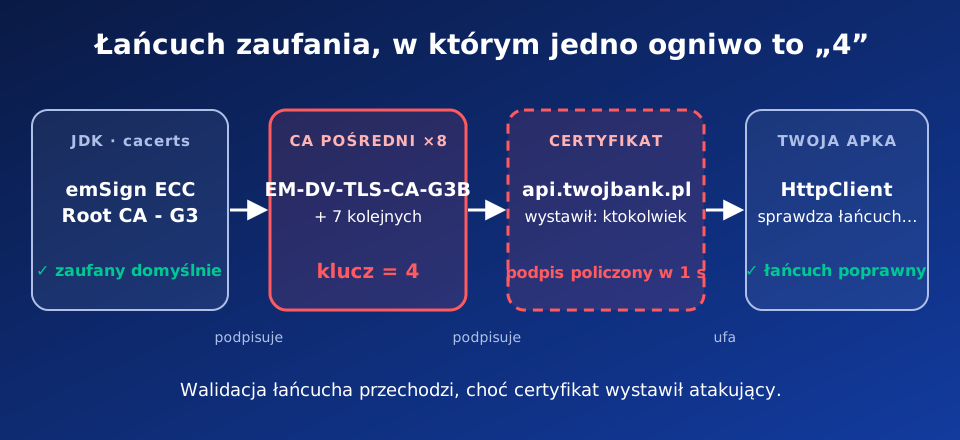
Atakujący potrzebuje jeszcze pozycji między twoją aplikacją a serwerem: publicznego Wi-Fi, zatrutego DNS, przejętego routera albo proxy w sieci firmowej. Wtedy handshake TLS przechodzi bez błędu, a cały ruch, łącznie z nagłówkami uwierzytelniającymi, trafia do atakującego w postaci jawnej.
Co jest na to podatne
Zagrożony jest klient TLS: twój kod w Javie, który nawiązuje połączenia wychodzące i korzysta z domyślnego truststore. Serwer, który tylko wystawia własny certyfikat, nie jest podatny.
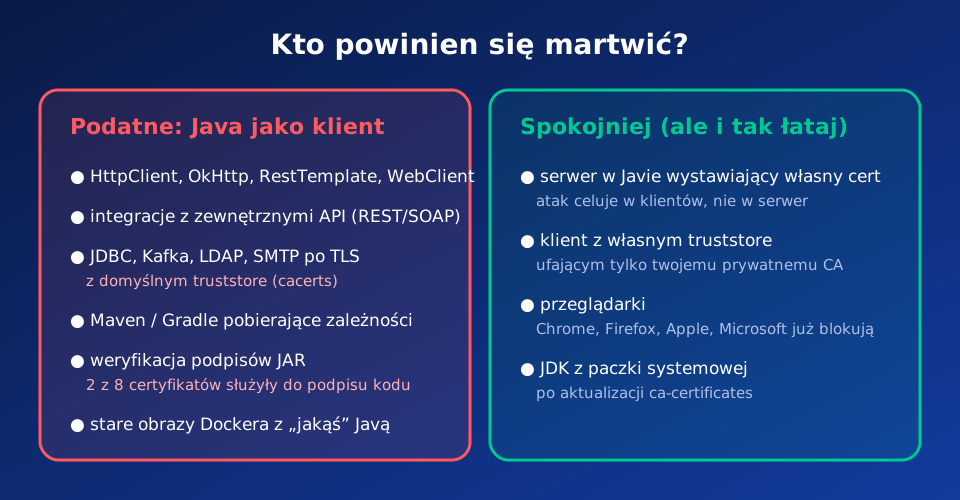
Dwa z ośmiu certyfikatów służyły do podpisywania kodu. JAR podpisany jednym z nich przejdzie weryfikację podpisu jako pochodzący od zaufanego wydawcy.
Oracle i cve.org podają ocenę CVSS 9.1 (advisory OpenJDK), a Red Hat jedynie 6.8, bo atak wymaga pozycji man-in-the-middle. Niezależnie od oceny trzeba aktualizować.
Jak się załatać najszybciej
1. JDK z paczki systemowej
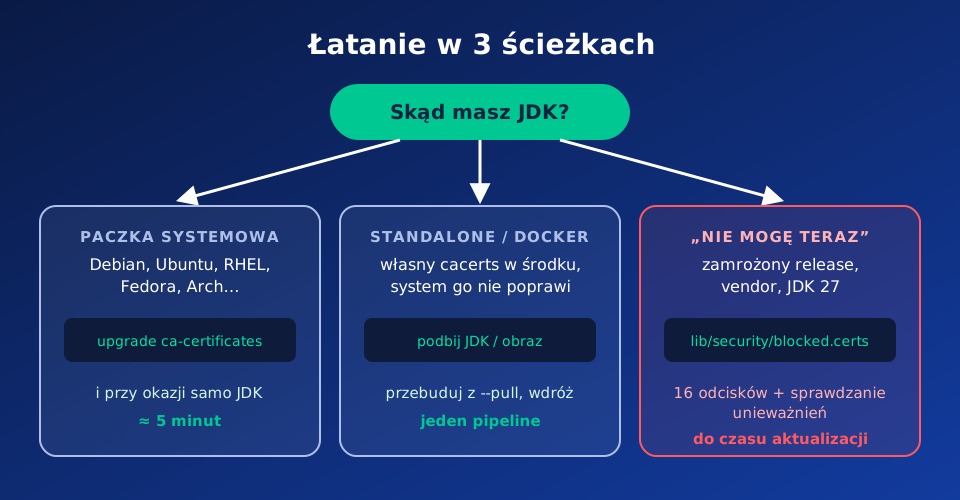
Na Debianie, Ubuntu, RHEL, Fedorze, Arch czy Gentoo Java korzysta z systemowego
magazynu certyfikatów, więc według OpenJDK wystarczy zaktualizować
ca-certificates. Warto przy okazji zaktualizować samo JDK do najnowszej
wersji.
sudo apt update && sudo apt install --only-upgrade ca-certificatessudo dnf upgrade ca-certificates2. JDK standalone i obrazy Dockera
Pobrane z sieci JDK i obrazy bazowe mają własny cacerts, którego aktualizacja
systemu nie obejmuje. Dotyczy to też JDK z Homebrew na macOS. Zaktualizuj JDK
i przebuduj obrazy z --pull. Wersje z poprawką:
| Linia | Oracle | Azul Zulu |
|---|---|---|
| 8 | 8u511 | 8u512-b08 |
| 11 | 11.0.33.0.2 | 11.0.33+9 |
| 17 | 17.0.21.0.2 | 17.0.21+9 |
| 21 | 21.0.13.0.2 | 21.0.13+9 |
| 25 | 25.0.5.0.2 | 25.0.5+8 |
3. Nie masz możliwości aktualizacji?
To obejście jedynie tymczasowe. Z OpenJDK pobierz plik blocked.certs
z 16 odciskami (osiem certyfikatów i ich cross-signy) i podmień nim plik
w $JAVA_HOME/lib/security/. Jeśli twój obecny blocked.certs ma własne
wpisy, najpierw dopisz je do nowego pliku. Na JDK 8 plik nazywa się
blacklisted.certs. Certyfikaty zostały już unieważnione, więc dodatkowo
włącz sprawdzanie unieważnień:
-Dcom.sun.net.ssl.checkRevocation=true -Dcom.sun.security.enableCRLDP=trueNa koniec sprawdź JDK na serwerach i agentach CI narzędziem emudhra-emsign-check.
Źródła: OpenJDK Vulnerability Advisory · Red Hat: CVE-2026-91403 · The Register · emudhra.we-have-a-problem.com · The Hacker News